Lỗ hổng Zero-Day mới của IE
1. Thông tin chung
Ngày 3/11, Microsoft cảnh báo về một lỗ hổng zero-day mới trong tất cả các phiên bản hiện nay của trình duyệt Internet Explorer (IE). Lỗ hổng này đã bị lợi dụng để phát tán virus.
2. Mô tả kỹ thuật:
Do IE xử lý không tốt các thẻ CSS nên dẫn đến nguy cơ IE có thể truy nhập vào một đối tượng đã được giải phóng gây ra lỗi bộ nhớ (memory corruption). Điều này khiến cho con trỏ của chương trình (EIP) chạy không chính xác, gây lỗi (crash), thậm chí cho phép thực thi mã độc từ xa.
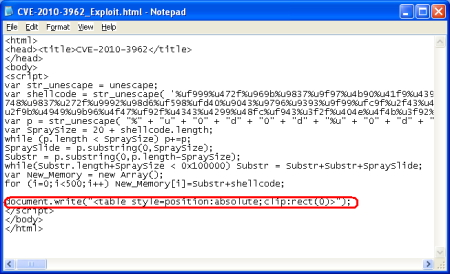
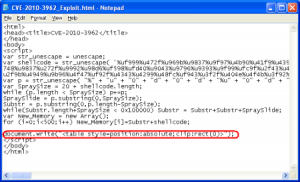
Hình 1: Demo khai thác mã
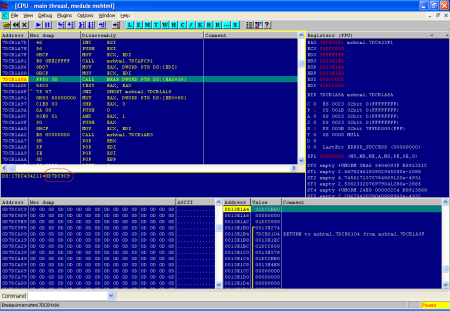
Hình 2: Chương trình gọi đến địa chỉ 0×0D7DC9C9
Hình 2 cho thấy chương trình sẽ gọi tới địa chỉ 0×0d7dc9c9, địa chỉ dành cho vùng nhớ heap. Vì trước đó chưa khởi tạo tới địa chỉ này nên chương trình sẽ bị đổ vỡ. Để khai thác lỗ hổng, hacker sử dụng kỹ thuật heapspray tạo một vùng nhớ heap lớn (gồm cả vùng địa chỉ trên), với dữ liệu được sắp đặt sẵn. Qua đó, hacker có thể thực thi mã lệnh tùy ý.
Cơ chế tấn công này sẽ bị giới hạn bởi Data Execution Prevention (DEP) được bật mặc định cho IE 8 trên các phiên bản hệ điều hành từ Windows XP SP3 trở đi.
3. Giải pháp phòng chống
Hiện Microsoft đang theo dõi và đánh giá nguy cơ của lỗ hổng này để quyết định có đưa ra bản vá khẩn cấp hay không. Nhiều khả năng, hãng sẽ đưa ra bản vá trong đợt vá lỗi định kỳ hàng tháng.
Trong thời gian chờ bản vá lỗi của Microsoft, người dùng nên cảnh giác, không click vào các đường link có nguồn gốc không rõ ràng.
Bkav Security


Leave a Reply