Mạo danh Facebook để phát tán mã độc – Bình cũ rượu mới

Trong một bài blog cách đây khá lâu, chúng tôi đã đề cập đến xu hướng giả mạo Facebook Support gửi email để phát tán mã độc. Cho tới nay, hệ thống Honeypot của Bkav vẫn thường xuyên thu thập được những email dạng này – phương thức không mới, tuy nhiên nội dung email và file đính kèm chứa mã độc liên tục được thay đổi.
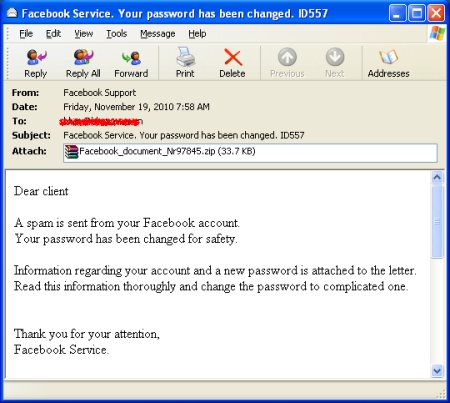
Hình 1: Một trong những email giả danh Facebook
Tại sao một phương thức đã quá cũ vẫn được kẻ xấu tin dùng trong một khoảng thời gian dài? Điều đó cho thấy nó vẫn còn rất hiệu quả. Hãy cùng đi sâu vào phân tích bản chất vấn đề. Không quá khó để thấy Facebook vẫn đang là mạng xã hội ảo lớn nhất thế giới, là “thị trường” béo bở của hacker. Cũng nhờ sự nổi tiếng này, những email giả mạo Facebook sẽ vượt qua các hệ thống lọc thư rác dễ dàng hơn rất nhiều so với những email bình thường khác.
Vậy, bạn nên làm gì khi nhận được một email như thế? Đơn giản, đừng vội tin vào icon mà hãy hiện phần mở rộng của file trước khi quyết định có mở file hay không.
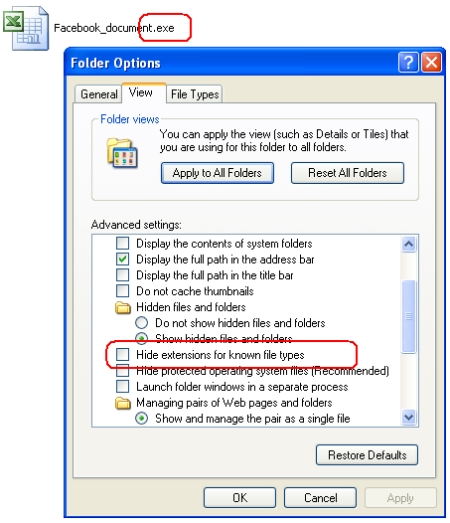
Hình 2: Cẩn thận với các icon
Không nên mở nếu file có phần mở rộng là “.exe”, “.bat”, “.pif” hay “.scr”. Quan trọng hơn, bạn cần thường xuyên cập nhật phiên bản mới nhất cho chương trình antivirus để bảo vệ máy tính một cách toàn diện hơn.
Bkav R&D